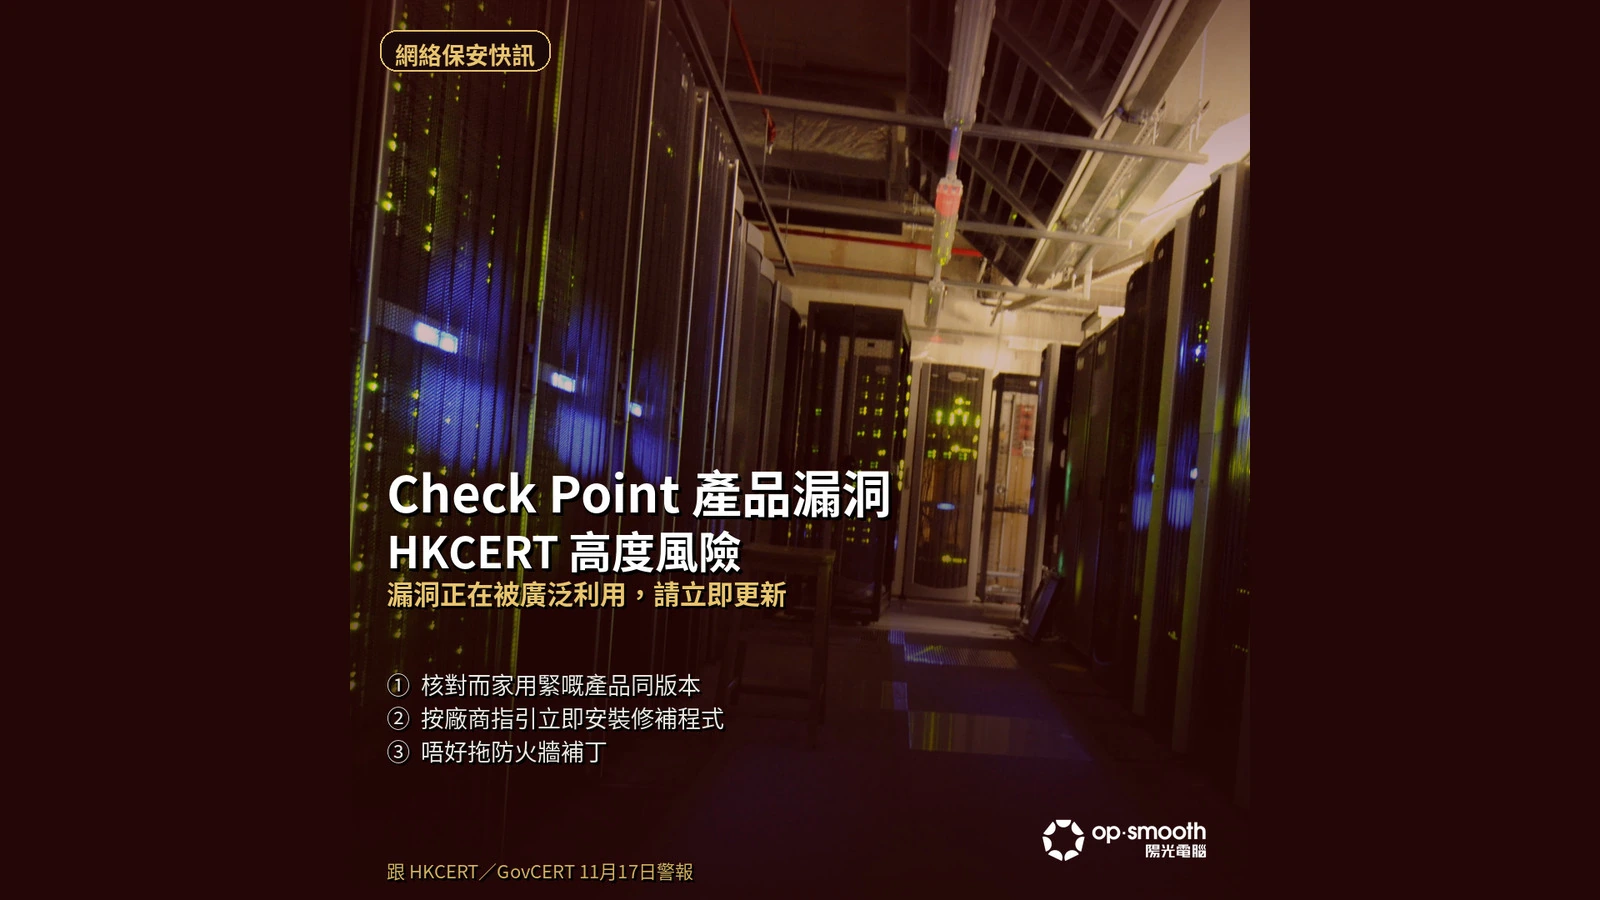
【網絡保安快訊】公司防火牆唔好當永遠唔使理。HKCERT 11 月 17 日公布 Check Point 產品多個漏洞(高度風險):遠端攻擊者可利用有關漏洞,於目標系統觸發權限提升、繞過保安限制、遠端執行任意程式碼及資料篡改。當中 CVE-2026-123039 正在被廣泛利用——已在本機通過驗證的攻擊者,可繞過用戶驗證機制,並以 root 權限觸發遠端執行任意程式碼,所以評為高度風險。政府電腦保安事故協調中心(GovCERT)同日亦發出高危保安警報(A26-11-31),指有報告顯示此漏洞正受到攻擊,籲系統管理員立即安裝修補程式。
廠商已提供修補程式或緩解措施。受影響包括 Check Point Firewall、Security Gateway、Security Management Server、Multi-Domain Security Management Server 及 Scalable Platforms;受影響版本包括 R82.20、R82.10、R82、R81.20、R81.10、R81、R80.20SP、R80.30SP。根據廠商公告,修補包括 Jumbo Hotfix Accumulator:R82.20 由 Take 14 起、R82.10 由 Take 52 起、R82 由 Take 132 起、R81.20 由 Take 174 起;其他受影響版本請查閱廠商公告。防火牆係公司網絡入口,舊版一拖就有風險。
如果你哋公司/學校用緊 Check Point:
- 1️⃣ 核對而家用緊嘅產品同版本(例如 R81.20/R82 等)
- 2️⃣ 盡快按廠商指引安裝修補程式或緩解措施;安裝前先參考供應商說明
- 3️⃣ 唔好拖防火牆補丁——有報告指相關漏洞正在被利用
資料來源:HKCERT〈Check Point 產品多個漏洞〉(2026-11-17);政府電腦保安事故協調中心〈高危保安警報 (A26-11-31): Check Point 產品多個漏洞〉(2026-11-17)
https://www.hkcert.org/tc/security-bulletin/check-point-products-multiple-vulnerabilities_20261117
https://www.govcert.gov.hk/tc/alerts_detail.php?id=2186
Facebook 原文:查看帖文
Instagram 原文:查看帖文