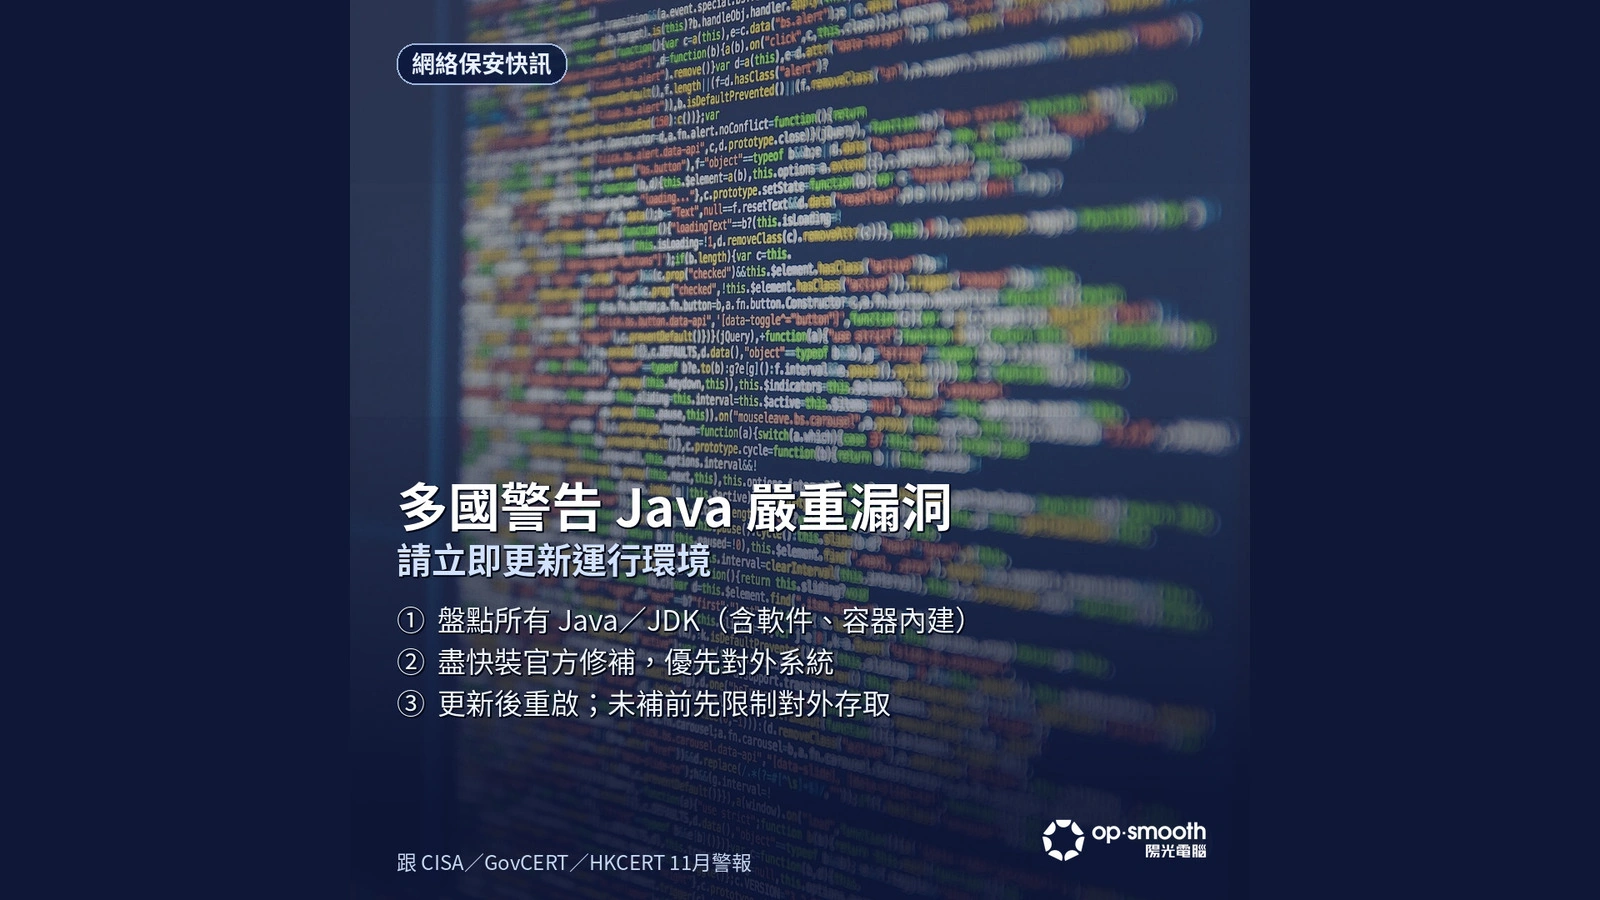
【網絡保安快訊】多國警告 Java 嚴重漏洞,籲企業盡快修補。美國網絡安全及基礎設施安全局(CISA)11 月 17 日呼籲立即更新:漏洞編號 CVE-2026-114938(又稱 Java4Shell),問題出喺 x86-64 Java 虛擬機器(JVM)嘅 Base64 解碼功能。攻擊者可向受影響系統提交特製資料,有機會令程式當機,甚至在未經身份驗證下遠端執行程式碼。加拿大網絡安全中心同日一併發出警報,並表示暫時未發現公開實際攻擊,但情况可以好快改變。概念驗證(PoC)程式碼已經公開。
呢個漏洞唔係所有 Java 都會中:主要影響部分較新嘅 Java 17/21/25/27,以及個別 Java 8 性能版,而且要運行喺支援 AVX-512 VBMI 指令集嘅 x86-64 處理器;ARM64 平台一般不受影響。Oracle 已喺 11 月 17 日發布修補。香港方面,政府電腦保安事故協調中心(GovCERT)11 月 18 日發出高危保安警報(A26-11-35),HKCERT 同日亦公布「甲骨文產品多個漏洞」通報,呼籲系統管理員立即安裝修補程式。
如果你哋公司/學校有用 Java,或者有系統、容器內建 Java:
- 1️⃣ 盤點所有 Java/JDK/JRE,包括第三方軟件、容器映像同設備內建(資產清單未必單獨列出)
- 2️⃣ 按原廠公告更新,優先對外系統;Oracle Java 修復版本包括 17.0.21.1、21.0.13.1、25.0.5.1、27.0.1.1,以及 Java 8 性能版 8u513-perf;其他發行版請跟自己供應商公告
- 3️⃣ 更新後要重啟相關 Java 程式。暫時未能更新,先限制對外存取,並監察不尋常嘅 JVM 當機或重啟
資料來源:CISA〈Critical Java Vulnerability Requires Immediate Patching〉(2026-11-17);政府電腦保安事故協調中心〈高危保安警報 (A26-11-35): Oracle 產品多個漏洞〉(2026-11-18);HKCERT〈甲骨文產品多個漏洞〉(2026-11-18);Oracle Critical Security Patch Update – November 2026
https://www.cisa.gov/news-events/alerts/2026/11/17/critical-java-vulnerability-requires-immediate-patching
https://www.govcert.gov.hk/tc/alerts_detail.php?id=2190
https://www.hkcert.org/tc/security-bulletin/oracle-products-multiple-vulnerabilities_20261118
https://www.oracle.com/security-alerts/cspunov2026.html
Facebook 原文:查看帖文
Instagram 原文:查看帖文