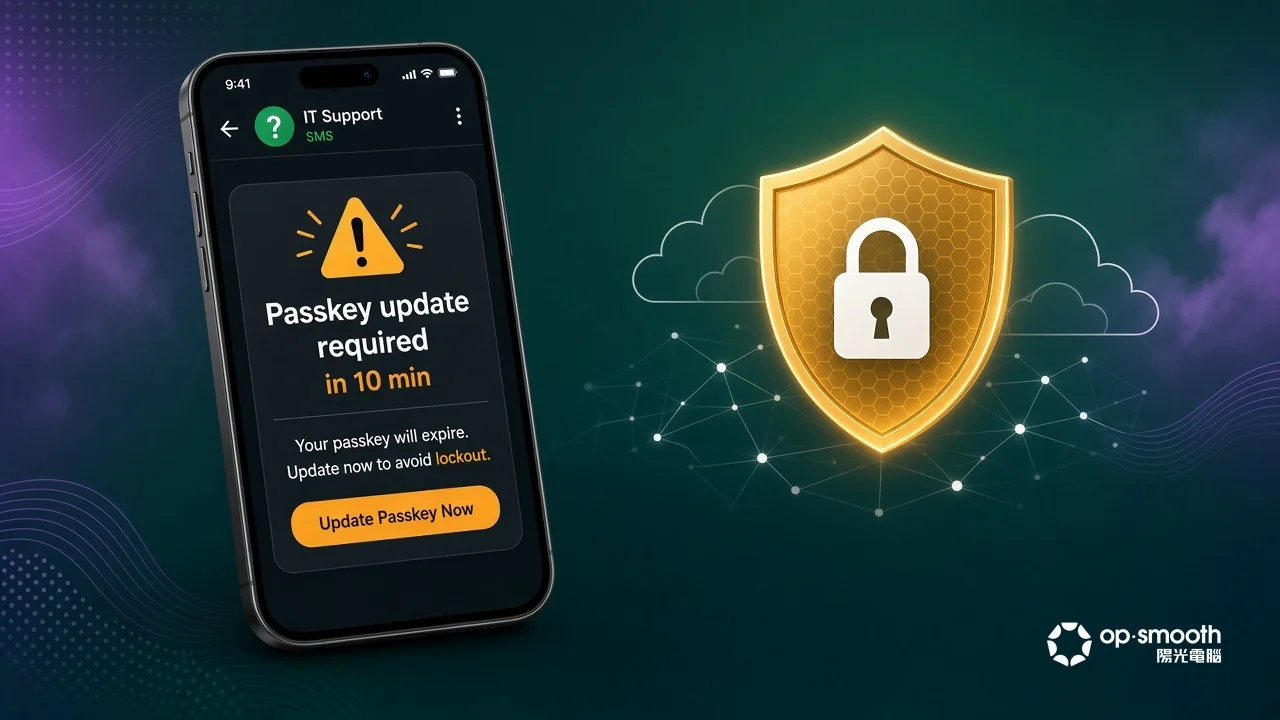
手機突然響:「你好,我係公司 IT,今日要強制更新 Passkey/MFA,十分鐘唔更新就會鎖帳戶,而家傳條 link 畀你。」
停一停——呢類來電/短訊,多數係假。Microsoft 近期公開指出,駭客會冒充 IT helpdesk,用「Passkey/MFA/SSO 更新」製造急迫感,再透過釣魚頁或裝置代碼(device code)流程偷走 Microsoft 365 登入工作階段。你就算通過咗 MFA,對方都可以攞到 session,之後仲可能偷偷加自己嘅驗證方式。
公司可即刻做嘅三件事:
- 員工守則:可疑 IT 來電/短訊即掛線,只用公司目錄嘅已知電話或 ticket 系統核實,唔好撳對方俾嘅 link,亦唔好輸入自己冇主動發起嘅驗證碼
- 身分防護:優先為管理員/財務帳戶啟用防釣魚 MFA(Passkey/FIDO2 保安鑰);非必要就封鎖 device code 登入
- 事後監察:留意異常登入、新加嘅 MFA 裝置、奇怪電郵轉寄規則;一旦中招,即時重設密碼、撤銷 session、移除陌生驗證方式
有開 Microsoft 365 嘅中小企,想快速檢查身分登入設定同員工意識做得夠唔夠?歡迎 WhatsApp 陽光電腦,我哋可以幫你睇吓而家嘅防護有冇缺口。
WhatsApp 9699 3213資料來源:Microsoft Security Blog〈Passkey-themed social engineering leads to identity and cloud compromise〉(2026-09-09);Microsoft Security Blog/DCU〈Unmasking EvilTokens〉(2026-09-22)
Facebook 原文:查看帖文