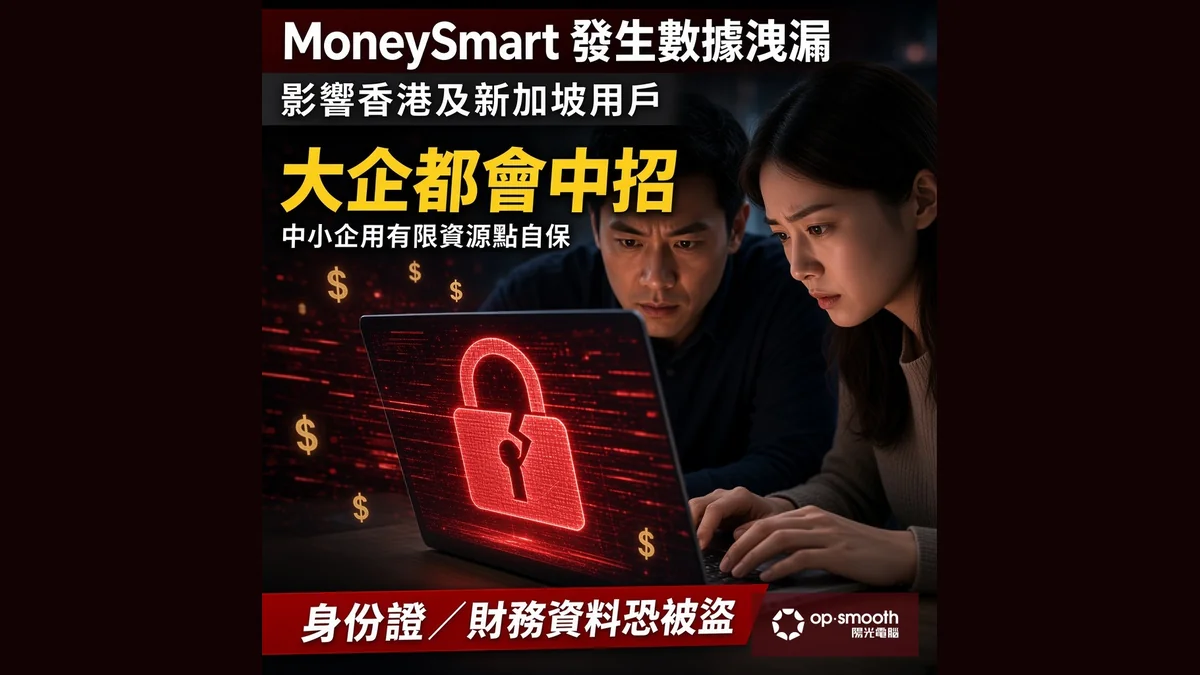
【網絡保安快訊】理財比較平台 MoneySmart 10 月 29 日發現內部 IT 系統被入侵,部分香港及新加坡客戶個人資料被複製。公司有專責團隊、有預算、有請獨立專家——照樣中招。標題唔係取笑大企,而係提醒中小企:人手同資源再少,都要有「底線防守」,因為騙徒唔會因為你細就放過你。
可能牽涉姓名、電郵、電話、身份證明號碼、收入/保險/車輛查詢等。外洩之後最常見唔係即刻「入晒戶口」,而係精準詐騙:有人用你真資料扮客服、退款、核實身份。
中小企用有限資源,可以先做呢三步:
- 1️⃣ 鎖入口:強密碼+雙重認證(電郵/銀行/雲端/VPN)、唔共用管理員帳號、員工離職即回收權限
- 2️⃣ 鎖資料:重要系統定期備份(離線/另一個雲)、敏感檔唔放公開共用盤、外判系統問清楚邊個管存取同日誌
- 3️⃣ 鎖人:預先講好「唔會電話/WhatsApp 要 OTP/轉帳」;收到可疑訊息先打官方熱線核實(香港防騙 18222)。有用過 MoneySmart 就留意官方通知,查卡單
想用合理預算做網絡/資料保安評估?WhatsApp 陽光電腦:https://wa.me/85296993213
想用合理預算做網絡/資料保安評估?WhatsApp 陽光電腦 9699 3213。
WhatsApp 9699 3213資料來源:CNA/《海峽時報》/《商業時報》(2026-11-03)
https://www.channelnewsasia.com/singapore/moneysmart-data-breach-security-incident-6515356
https://www.straitstimes.com/singapore/moneysmart-data-breach-hits-spore-hk-users-ic-numbers-financial-info-potentially-exposed
Facebook 原文:查看帖文
Instagram 原文:查看帖文